 пред 8 часа
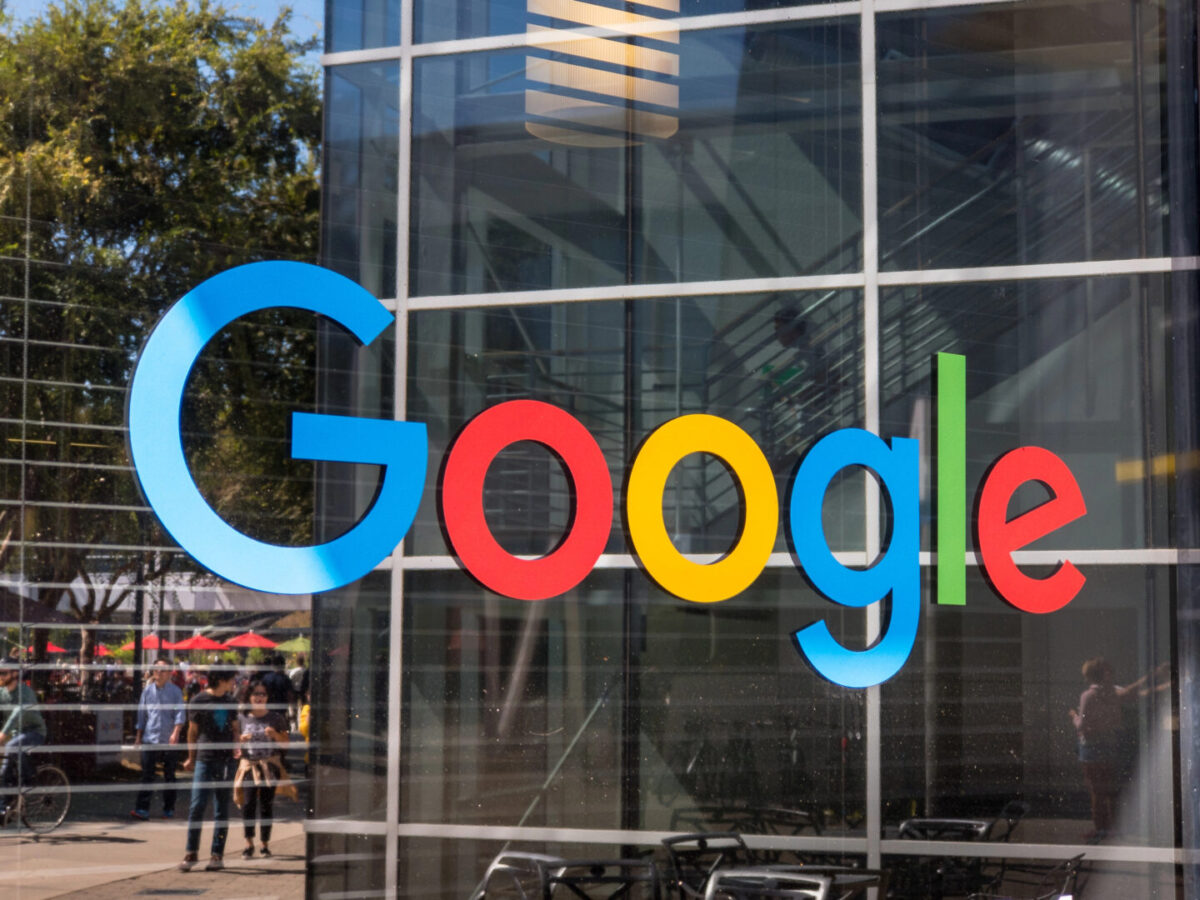
Google ја прекина својата програма за награди за откривање пропусти (bug bounty) во софтверот со отворен код сè до следната година.
Минатата година се појавија предупредувања дека несигурната содржина генерирана од вештачка интелигенција (т.н. „AI slop“) претставува сериозен ризик за програмите од овој тип.
Се чини дека токму тоа е проблемот со кој се соочува програмата на Google за награди за пропусти во софтверот со отворен код, преку која истражувачите добиваа награди за откривање недостатоци во софтверот на компанијата.
Во објави на платформата X и на веб-страницата на програмата, Google наведе дека програмата за награди е ставена во мирување од 1 октомври, со ветување дека нови информации ќе бидат објавени во првиот квартал од 2027 година. Според Tom’s Hardware, инженерите на Google и тимовите за одржување на софтверот со отворен код биле преплавени со извештаи кои или биле неважечки или содржеле халуцинации од вештачката интелигенција.
📢 PSA for open-source bug hunters
We are temporarily no longer accepting OSS VRP product vulnerability submissions. This does not impact OSS VRP supply chain reports, or any outstanding reports. As an alternative, we encourage you to find impact across our other VRP programs and submit there instead, or pursue the Patch Rewards Program.
Why is this happening? This pause is due to a significant rise in automated submissions, the vast majority of which are not valid. We will continue to reformat and work on this aspect of the OSS VRP and commit to giving an update in Q1 2027.
https://t.co/nQEkHVfbHS
— Google VRP (Google Bug Hunters) (@GoogleVRP) October 1, 2026
„Оваа пауза се должи на значителното зголемување на бројот на автоматски поднесени извештаи, од кои огромното мнозинство се неважечки“, соопштија од компанијата.
Во меѓувреме, учесниците се охрабруваат да ги разгледаат другите програми на Google за награди за откривање пропусти.

Би можело да ве интересира
 Корисниците, сепак, не ја сакаат вештачката интелигенција?
 ВИДЕО: Boom најде нов партнер за мотор за суперсоничниот авион Overture
 Во Шведска користат технологија за виртуелна реалност за обука на поштари
 Студија покажа дека автомобилите со внатрешно согорување се посигурни од електричните автомобили
 Три најчести симптоми на Ковид-19 кои можат да траат со месеци
 Sony влегува на пазарот на дронови, претставен моделот Airpeak (ВИДЕО)


