 пред 2 часа
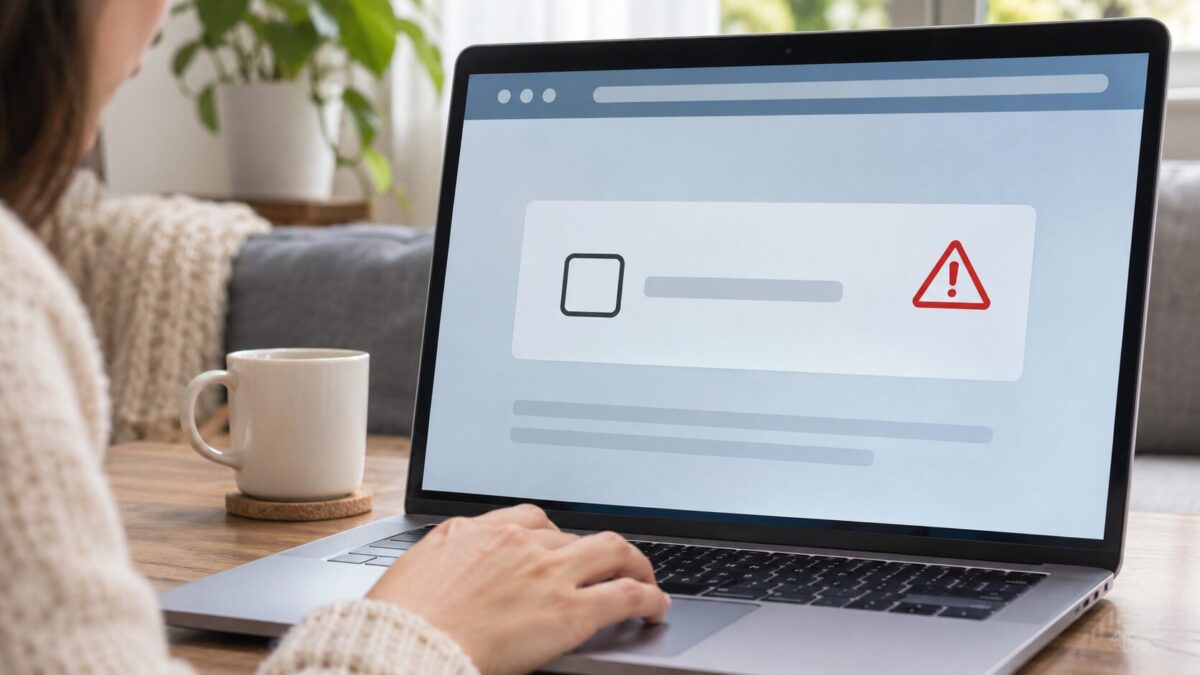
Познатото поле „Потврдете дека не сте робот“ може да биде мамка зад која се крие обид за заразување на компјутерот. Измамниците користат лажни проверки што личат на вообичаените безбедносни тестови на интернет, а потоа бараат од корисникот да внесе и изврши команда на својот уред. Со тоа, наместо да докаже дека е човек, корисникот може несвесно да покрене инсталација на злонамерен софтвер.
За начинот на кој функционира оваа измама, позната како „ClickFix“, предупредува и „Мајкрософт“. Техниката не е нова, но повторно е во фокусот по извештајот што британски „Гардијан“ го објави на 15 ноември, посочувајќи дека напаѓачите го користат познатиот изглед на проверките за да ја придобијат довербата на корисниците.
Опасноста не е во секое поле за потврда што се појавува на интернет. Проблемот настанува кога пораката бара дополнителни, необични чекори надвор од интернет-страницата – на пример, отворање системски прозорец и извршување непозната команда.
Како функционира измамата?
Корисникот може да отвори страница што изгледа како да бара вообичаена безбедносна проверка. На екранот се појавува поле со порака дека треба да потврди оти не е робот.
Откако ќе кликне, наместо проверката да заврши, страницата му прикажува дополнителни инструкции. Кај една од варијантите насочени кон корисниците на „Виндоус“, од него се бара да отвори системски прозорец, да вметне претходно копиран текст и да го потврди неговото извршување.
Според „Мајкрософт“, злонамерната страница може да постави команда во привремената меморија за копирање. Ако корисникот ја вметне и ја изврши, таа може да преземе и да покрене злонамерен софтвер.
Напаѓачите сметаат на тоа дека луѓето се навикнати на кратки проверки додека отвораат страници и дека ќе ги следат упатствата без да забележат оти излегуваат од рамките на вообичаениот тест.
Измамата може да изгледа и како технички проблем
Лажна проверка не е единствениот начин на кој се применува оваа техника. „Мајкрософт“ објаснува дека напаѓачите користат и измислени пораки за грешка, предупредувања или наводни поправки на страница.
Целта е иста: корисникот да биде убеден самиот да покрене команда на својот компјутер. Некои кампањи се шират преку лажни пораки, реклами или страници што имитираат познати компании.
Зависно од злонамерниот софтвер што ќе се инсталира, напаѓачите може да се обидат да дојдат до зачувани податоци и податоци за најава.
Како да се препознае опасноста?
Вообичаената проверка на интернет не треба да бара од корисникот рачно да извршува команди во системски прозорец за да отвори страница. Такво барање е знак да се прекине постапката.
Ако се појават сомнителни инструкции, најбезбедно е страницата да се затвори без копирање или извршување на понудениот текст. Корисно е и редовно ажурирање на оперативниот систем, интернет-прелистувачот и заштитниот софтвер.
Ако корисникот веќе извршил сомнителна команда, треба да го исклучи уредот од интернет и да побара стручна помош за проверка. Лозинките за важните сметки треба да се променат од друг, доверлив уред. Доколку постои сомнеж дека се загрозени банкарски податоци, потребно е веднаш да се контактира банката.
Извор: The Guardian и Microsoft Security

Би можело да ве интересира
 Меган Фокс проговори за телесната дисформија, пореметување од кое пати уште како дете
 (Видео) Ниту еден клуб не го сака синот на Зидан
 Бејзбол-топчето што Зеленски го потпиша пред три години се продава на аукција
 Глумецот Крис Прат и ќерката на Шварценегер чекаат второ дете
 (Видео) Модната ревија на пингвините е хит за посетителите во скопската зоолошка: дресерот Маја Дојчиновска за дружбата со животните
 (Галерија) Јелена Розга пееше во скопско кафуле, направи супер журка, на врата бараа сертификати, ама внатре пак беше метеж


